
Интернет-измерения: каков вопрос, таков ответ

Аннотация:
Измерять в Интернете можно по-разному — всё зависит от того, какую задачу мы решаем.
Если смотреть через призму стека протоколов TCP/IP, то на каждом его уровне можно замерять свои параметры для совершенно разных целей.
Когда говорят о качестве интернет-услуг, обычно имеют в виду соблюдение провайдером условий договора (SLA). Также изучают поведение пользователей, чтобы превратить их технические требования в конкретные задачи для разработчиков.
В последнее время популярность набрали сервисы вроде Downdetector, которые собирают жалобы пользователей на сбои. Это тоже своего рода измерение доступности Интернета, но уже «снизу», глазами обычных людей.
Сейчас много говорят о вкладе Интернета в ВВП и цифровизации экономики. Но на чём основаны эти оценки? Насколько им можно доверять? Как оценить вклад Интернета в традиционные отрасли?
Измерение — это сравнение величины с эталоном для получения точного числа. Но в интернет-измерениях часто сравнивают «тёплое с мягким» — то есть используют некорректные шкалы и метрики. Именно поэтому сегодня мы разберём интернет-измерения через призму теории шкал, чтобы наконец понять: что, с чем и как правильно сравнивать.
Введение
Само понятие «интернет-измерения» довольно широкое. Можно что-то измерять в рамках стеках протоколов TCP-IP, можно что-то измерять в рамках отдельных приложений, можно измерять «проникновение Интернета», что бы это ни значило, можно измерять физиологические реакции пользователей и составлять различные «тепловые карты», а можно использовать Интернет в качестве социологического опросника.
Можно вообще измерять «мягкое» «тёплым», например, доступность сервиса путём социологического опроса. Собственно, почему нет? Конечному пользователю, в конце концов, важно, чтобы почта ходила и сайт открывался, а не время RTT для утилиты ping.
Измерение, согласно определению Новейшего философского словаря под редакцией Грицанова А.А. [1], — это процедура присвоения символов наблюдаемым объектам в соответствии с некоторым правилом.
Китайская модель Qwen 3.7-Plus предлагает рассматривать следующие типы измерений Интернета:
- Сетевые и технические измерения: пропускная способность каналов, задержки, вариации задержек (джиттер), потери пакетов, доступность информационных ресурсов и др.
- Веб-аналитику: количество уникальных посетителей, количество просмотров страниц, глубина просмотра, конверсия и т.п.
- SEO-измерения (Search Engine Optimisation — поисковая оптимизация): позиции в выдаче, индекс цитирования, органический трафик (откуда произошёл переход).
- Бизнес-метрики и маркетинг: стоимость привлечения клиента, пожизненная ценность клиента, окупаемость и возврат затрат на интернет-рекламу, эффективность рекламных объявлений.
Это, конечно, неполный набор. Например, тут есть поисковая оптимизация и нет почтового спама. Опущены измерения информационной безопасности, а также «доля интернет-экономики в ВВП страны». Но в принципе, суть ухвачена верно: Интернет — это инструмент, который нужно калибровать, и которым можно измерять.
Технометрики и технометодики: «от печки»
Самым старым инструментом измерения в Интернете, а точнее, в ARPANET считается утилита ping (1983) [2]. Она появилась через два года после опубликования RFC792 (ICMP-протокол) [3]. Назначение — проверка доступности интернет-адреса. К сожалению там, где протокол ICMP заблокирован, этот старейший инструмент измерений не работает.
Другим старожилом измерений является утилита traceroute, которая была написана в 1987 году [4]. Предназначена для измерения маршрутов и задержек на каждом шлюзе (хопе).
В 1988 году была написана и утилита tcpdump [5] — инструмент для пассивного перехвата и анализа сетевого трафика. Это предтеча Wareshark, который в своей первой версии назывался Etherial и был написан в 1998 году, а в 2008 получил своё современное имя [6].
Заметим, что tcpdump — это не инструмент измерений, а способ получения данных для последующих численных измерений, сопоставлений с образцами, поиска временных последовательностей (измерений в широком философском смысле).
В этом же контексте следует рассматривать и утилиту/сервис whois (протокол и базу данных), который появился в 1982 (RFC812) [7]. Whois для поиска информации о доменных именах, IP-адресах и номерах автономных систем до сих пор является чрезвычайно важным источником данных для «измерений». На основе данных whois строятся, например, кривые внедрения IPv6 или скорость «проникновения Интернета» в национальные экономики.
Хотя появились современные инструменты контроля доступности, перехвата и анализа трафика, мониторинга параметров уровней предоставления услуг, все вышеперечисленные инструменты до сих пор остаются в обойме популярных средств сетевых администраторов. Но это всё же «индивидуальные» средства измерения, которые могут применять сетевые администраторы. Цель таких измерений — поиск неисправностей, контроль состояния среды, решение проблем пользователей и тому подобные задачи, которые возникают в процессе эксплуатации конкретных сетей (локальных, корпоративных, сетей операторов связи).
Однако есть другой предмет изучения — Интернет сам по себе, т.е. глобальные измерения Интернета. И здесь на первый план выходят организации и проекты, которые разрабатывают методики и проводят так называемые глобальные измерения Интернета.
Технометрики и методики: глобальные измерения
Глобальные измерения проводят такие организации, как RIPE NCC, CAIDA, IETF, DNS-OARC, APNIC Labs и различные проекты ICANN.
Наиболее известным проектом RIPE NCC является RIPE Atlas. Официальный запуск проекта RIPE NCC с целью создания крупнейшей сети активных измерений связности сетей был осуществлён в 2010 году. В системе измеряют параметры сетевой связности, доступности и производительности. Измерения опираются на сеть пробников. Пробники проверяют наличие конфигурации под версии протокола IP, собирают данные ping по протоколам IPv4 и IPv6 к двум корневым серверам DNS (k и i) и серверу RIPE, оценивают стабильность измерения к тем же IPv6-адресам, оценивают корректность DNS-резолвинга.
RIPE RIS — это платформа для сбора данных о маршрутизации. Она собирает данные о BGP, протоколе, по которому маршрутизируется трафик между сетями в Интернете. Собирая эти данные, RIS улучшает наше понимание глобальной системы маршрутизации в Интернете.
CAIDA (Center for Applied Internet Data Analysis) — ещё один центр сбора и обработки данных о состоянии глобального Интернета и эффективности используемых в Интернете протоколов и инструментов. Основан в 1997 году при суперкомпьютерном центре в Сан-Диего (США).
CAIDA проводит исследования трафика (на почасовых образцах трафика с магистральных каналов) и таблиц маршрутизации. Результаты своих исследований CAIDA публикует в научной периодике и в материалах научных конференций.
Третьим «столпом» измерений Интернета и исследований на основе этих измерений является APNIC Labs — исследовательское подразделение регионального интернет-реестра APNIC (Asia-Pacific Network Information Centre), которое занимается измерением и анализом развития глобальных интернет-технологий.
Многие свои исследования APNIC Labs проводят в сотрудничестве с Google Research. В частности, различные исследования по внедрению новых DNS-технологий и внедрению протокола Quick. Основными направлениями исследований являются измерения IPv6; измерения DNS; измерения BGP; измерения использования транспортных протоколов стека TCP/IP; измерения на основе интернет-рекламы.
Все результаты исследований APNIC Labs публикуют в своем блоге. Измерения позволяют оценить скорость внедрения (или «невнедрения») новых стандартов в Интернете, а также выявить причины, по которым происходит торможение внедрения.
Ещё одним независимым исследовательским объединением является DNS-OARC (The DNS Operations, Analysis, and Research Center).
DNS-OARC поддерживает несколько реально больших баз данных DNS-трафика: например, DITL (Day In The Life of the Internet Traces) — двухдневный слепок трафика, который предоставляют участники данного проекта. С 2009 года DNS-OARC является репозитарием файлов зон доменов верхнего уровня (.root, .com, .net, .org, .info, .biz, .name, .asia, .aero, .arpa).
Анализировать данные из баз данных DNS-OARC могут участники объединения, которые платят ежегодные членские взносы (от 1250 долларов США).
Измерения проводятся и в рамках IETF (Internet Engineering Task Force). Если RIPE и CAIDA собирают данные и управляют зондами, то IETF занимается стандартизацией того, как именно нужно измерять Интернет.
Можно выделить несколько групп документов по типам измерений:
- метрики производительности IP (например, RFC2679 [8]);
- протоколы активных измерений (например, RFC8762 [9]);
- протоколы пассивных измерений и терминология (например, RFC5475 [10] и RFC5476 [11]);
- бенчмарки — испытания производительности (например, RFC2544 [12]);
- измерения качества передачи голоса и видео (например, RFC3550 [13]);
- измерения маршрутизации и DNS (например, RFC7854 [14]);
- новые протоколы со встроенными метриками, типа QUIC (например, RFC9000 [15]).
Отдельно существуют документы, которые вводят понятийный аппарат и описания к нему, например, RFC7799 — Active and Passive Metrics and Methods (with Hybrids Types In-Between) [16]. К большому сожалению, на практике эти документы совершенно не знакомы сетевым инженерам, которые относятся к их изучению с определённой долей скепсиса.
ICANN и ее «измерения» находится несколько в стороне от традиционных технометрик и методик. В конечном счёте, все исследования технических комитетов и комиссий ICANN направлены на выработку правил надёжного и безопасного функционирования системы DNS, т.е. на определение параметров уровня предоставления сервиса (SLA), которые затем закладываются в технические требования к контрактам ICANN.
Типичный пример – разработка SLA к контракту по программе new gTDL и требований к системе MoSAPI, которая контролирует/измеряет параметры данного SLA.
Хотя сама математическая модель расчёта доступности сервиса DNS приведена в документе Консультативного комитета системы корневых серверов ICANN (RSSAC047) [17], на практике она применяется и для доменов верхнего уровня. В контрактах ICANN доступность сервиса DNS определена в 100%, что даже жёстче, чем в методике RSSAC047 (99,999% или 5 минут 15 секунд простоя сервиса в год).
Достоверные измерения
Собственно, в этом месте мы приходим к независимой экспертизе приобретаемых услуг, которая опирается на измерения и методики их обработки.
Чтобы экспертиза была признана достоверной, измерения в рамках такой экспертизы должны быть выполнены по общепризнанной методике (см. RFC от IETF, например), и они должны быть выполнены организацией, которой все (в самом общем смысле) или обе стороны контракта доверяют.
Независимый внешний аудит позволяет определить случаи нарушения контрактных обязательств.
Для независимого аудита можно использовать тот же RIPE Atlas, Catchpoint, ThousandEyes (от Cisco), Pingdom (от Solar Wings) или платформу измерений Фонда «ИнДата».
Можно разработать свой инструмент тестирования и согласовать в рамках контракта его использование с исполнителем. ICANN, например, разработала свою методику тестирования инфраструктуры регистратур — Registry System Testing (RST).
Для подтверждения доверия к исполнителю можно воспользоваться результатами проверки на соответствие ISO27001.
Наиболее достоверные данные дают измерения, выполненные непосредственно с рабочих мест конечных пользователей — это системы уровня RUM (Real User Monitoring). Именно такие измерения проводят, например, на JavaScript, который исполняется непосредственно в браузерах пользователей.
К слову сказать, и они могут оказаться недостоверными, если нарушены принципы репрезентативности выборок, на основе которых делаются выводы.
В ряде контрактов заказчик просит исполнителя предоставить логи сервисов для анализа. В этом случае применяются технологии защиты логов — Merkle Tree или BlockChain.
«Пузомерки» — рейтинги
В последнее время термин «Интернет» всё чаще означает не сеть передачи данных, а набор услуг, которые на этой сети нагромождены. Собственно, этот набор услуг саму передачу данных тоже включает.
Каждую услугу или все вместе конечный пользователь хочет получить в заданном качестве и по минимальной цене.
Обычно так формулируются целевая функция и ограничения в этой оптимизационной задаче конечного пользователя массовой услуги. Обратное — получить максимальное качество при фиксированной цене — это госзаказ со всеми рисками такой формулировки задания.
Выбор исполнителя происходит на основе сравнения в рамках рейтинга, например, рейтинга провайдеров мобильного Интернета в заданной географической области.
В основе рейтингов лежат так называемые шкалы, на основе которых и производится измерение, т.е. присвоение некоторого символа некоторому объекту.
Согласно теории шкал Стивенсона существует четыре типа шкал: номинальная (шкала наименований), порядковая (ранговая шкала), интервальная (шкала разностей), отношений (абсолютная шкала).
Приведём ещё несколько примеров номинационных шкал. Например, шкала использования доменных имён (рисунок 1):
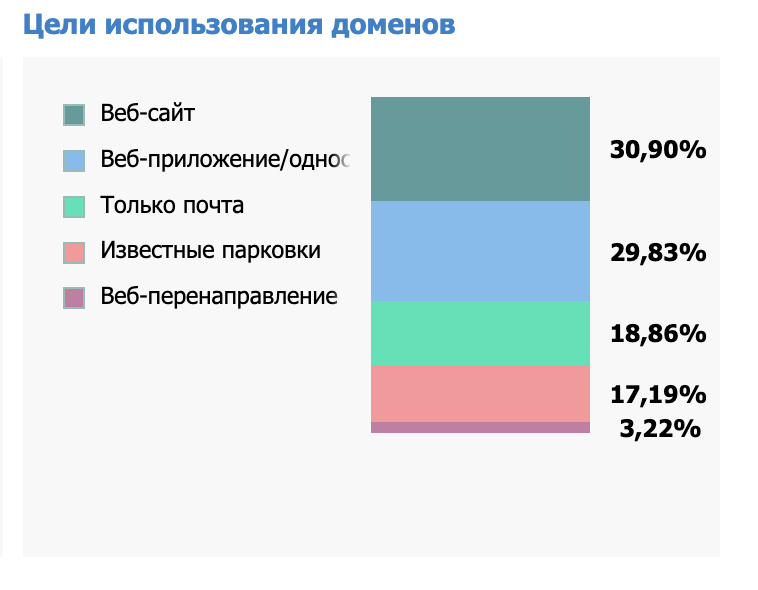 Рис. 1. Цели использования доменных имён в национальном домене .ru.
Хотя справа от разноцветной стопки на рисунке 1 и указаны цифры, фактически на рисунке представлен результат раскладывания доменов по корзинкам, т.е. присвоения им метки.
На рисунке 2 представлен другой тип шкалы и её отображения — интервальная шкала.
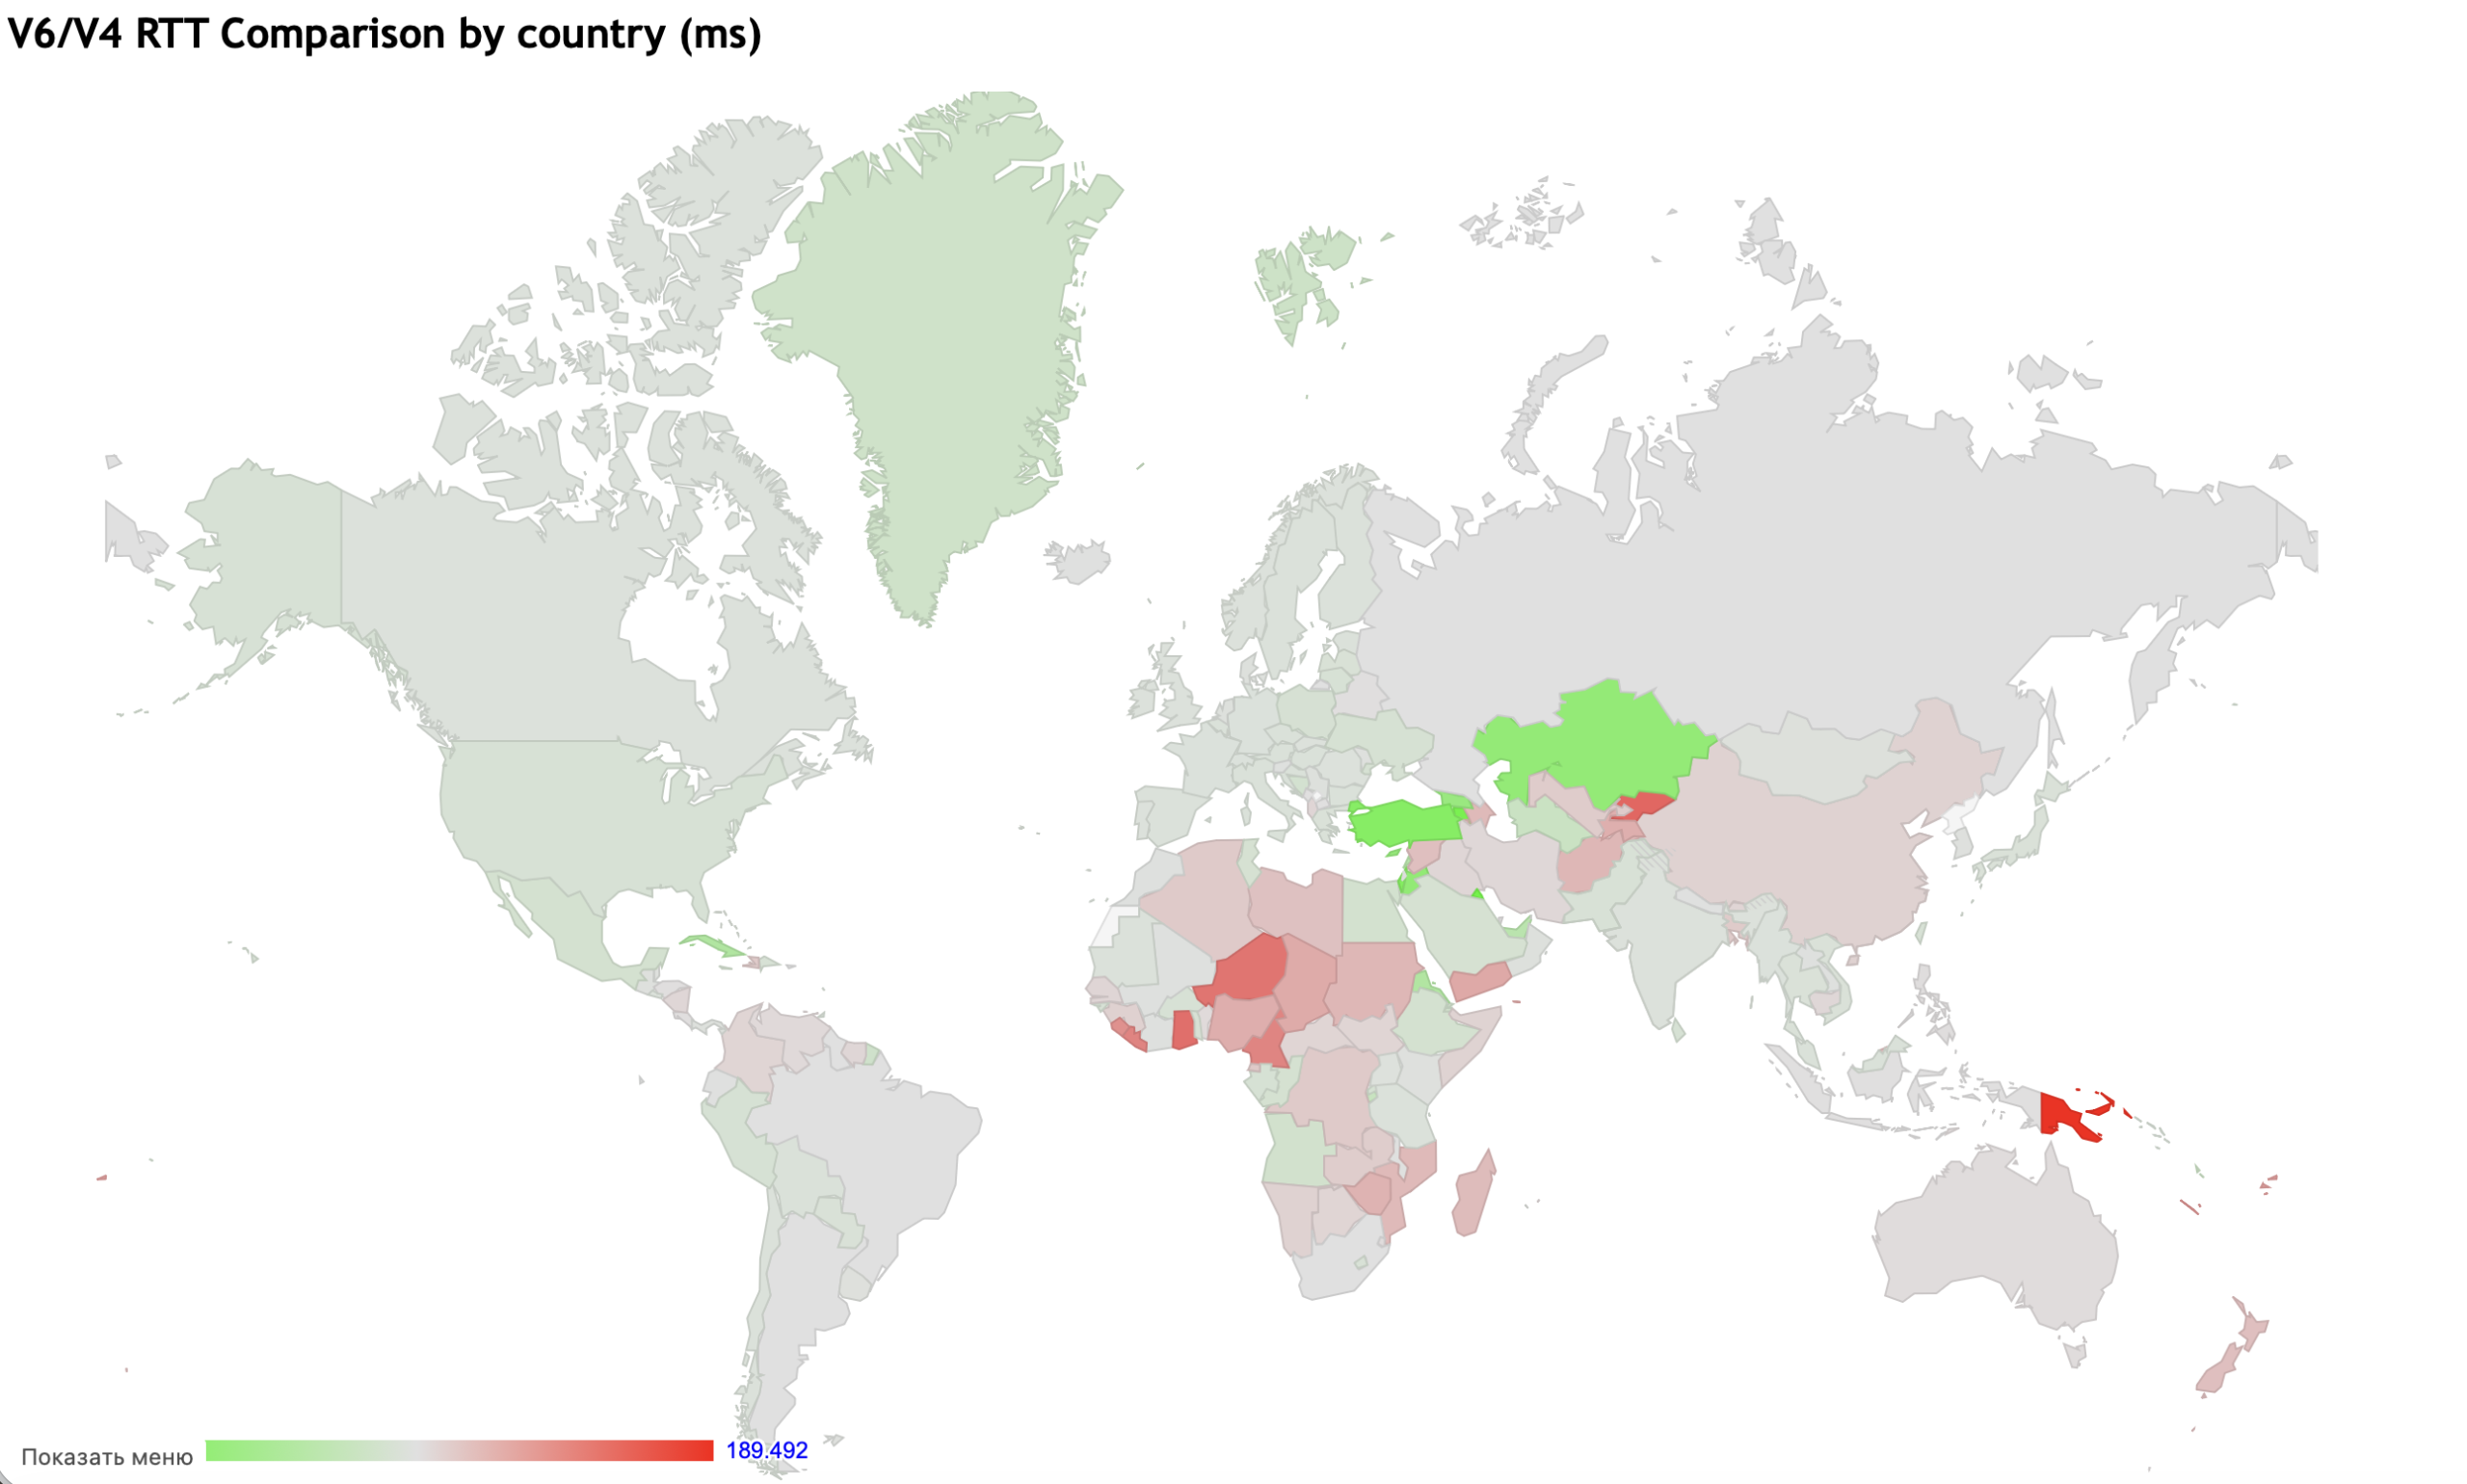 Рис. 2. Скорость RTT в зависимости от протокола IPv4/IPv6 (APNIC labs [18]).
В легенде карты задана непрерывная шкала, которую можно рассматривать как шкалу отношений. Она разбита на равные интервалы, однако у неё нет абсолютного нуля (то есть она не может быть шкалой). Цвет на карте меняется скачком в зависимости от попадания в интервал. Нельзя сказать, что показатели измеряемой величины в Казахстане в два раза лучше, чем в Новой Зеландии.
Есть ещё один нюанс — репрезентативность данных на таких картах и при таких измерениях. В России пробников RIPE Atlas крайне мало, да и те, что есть, нестабильны. О репрезентативности выборок на основе таких измерений говорить не приходится.
Порядковые шкалы — это, собственно, и есть рейтинги. Например, один провайдер услуг доступа в Интернет лучше другого, но вот насколько он лучше, в рамках такой шкалы не определено.
Типичной порядковой шкалой, например, является шкала критичности инцидентов. Пример такой шкалы представлен в таблице 1:
Таблица 1 – Сроки исполнения заявок
| Категория заявки | Приоритет заявки | Время реакции, часы | Максимальное время исполнения заявки, часы |
|---|---|---|---|
| Инцидент | Критичный | 0,5 | 4 |
| Инцидент | Высокий | 0,5 | 72 |
| Инцидент | Средний | 0,5 | 120 |
| Инцидент | Низкий | 0,5 | 240 |
| Консультация | Не применимо | 1 рабочий день | Не применимо |
Приоритеты описываются в техническом задании на сервис. Например, приоритет «Критичный» может быть определён как «полное нарушение доступности сервиса продолжительностью более 5 минут. Срок исправления не может превышать четырёх часов».
Очень часто ранговые шкалы используются в качестве маркетинговых инструментов. Например, размещение ссылки на информационный ресурс в выдаче поисковой машины – это измерение, связанное с назначением порядкового номера в выдаче. Поисковая оптимизация — это коммерческая деятельность, которая целенаправленно влияет на значения метрик, которые используются в алгоритме подсчёта рангов. Так, например, американский патент US7058628B1 [19], выданный Lawrence Page в 2001 году, как раз является таким ранжирующим алгоритмом, который применялся в Google при его основании.
Можно привести и другие рейтинги. Например, шкала доступности, которой пользуются сайты типа Downdetector.
В данном случае никаких технических измерений, которые описаны в RFC IETF, никто не проводит. Измеряется количество жалоб конечных пользователей на те или иные сервисы (компании).
Для представления результата используется шкала наименований: «нет проблем», «возможны проблемы», «есть проблемы».
При сборе данных от конечных пользователей учитывается конкретная локация, включающая страну. Не каждая жалоба попадает в расчёт. Существуют фильтры, которые, например, отсекают множественные жалобы за короткий промежуток времени на одну и ту же проблему с одного и того же аккаунта.
Проблемы фиксируются относительно некоторой базы измерений. В конце концов существует некая фоновая величина ошибок сервиса, которые следует исключить из классификации.
Таким образом, доступность сервиса измеряется не в результате измерения, полученного утилитой типа ping, а в результате обработки жалоб конечных пользователей, т.е. буквально «тёплое» измеряется «мягким».
Интернет-экономика: что бы это ни значило
Последнее время стало модно говорить о вкладе Интернета в экономику страны и об интернет-экономике вообще. Коснёмся этой скользкой темы, так как это тоже имеет отношение к измерениям в Интернете.
Цели, задачи, основные измеряемые показатели цифровой экономики приведены в программе «Цифровая экономика Российской федерации» [20] и в её продолжении в виде национального проекта «Экономика данных и цифровая трансформация государства» [21]. Те, кому интересны детали, могут ознакомиться с ними, используя ссылки из списка литературы. Мы же остановимся на измерениях, которые стали основой для оценки влияния физических параметров на финансовые потоки цифровых платформ.
В 2006 году инженер Amazon Грег Линден (Greg Linden) в своём блоге «Geeking with Greg» написал, что 100 мс задержки соответствуют ~1% выручки компании. Эта метрика получила название «правило 100 миллисекунд».
В том же 2006 году Марисса Майер (Marissa Ann Mayer) на конференции Web 2.0 сообщила цифры потерь клиентов при задержке загрузки страниц. Так 0,5 секунды задержки загрузки страницы приводит к потере 20% просмотров страниц, т.е. 0,5 секунды полностью обнуляют удовлетворённость конечного пользователя и приводят к отказу от использования сервиса. Измерения проводились при анализе посещения Google Maps.
Вообще говоря, на основе таких измерений была опубликована таблица пересчёта задержек в потери дохода (таблица 2) [22].
Таблица 2. Влияние задержки/ускорения загрузки страницы на доходы компании
| Google (2017) Падение конверсии при увеличении времени загрузки страницы |
Amazon (2018) Падение продаж при увеличении времени загрузки страницы |
Walmart (2019) Увеличение конверсии при сокращении времени загрузки |
HubSpot (2020) Короткие визиты на сайт (просмотр только одной страницы) |
|
|---|---|---|---|---|
| Задержка/Ускорение | ||||
| 100 мс | 1% | 1% | ||
| 200 мс | 4% | |||
| 500 мс | 12% | 20% | ||
| 1 с | 20% | 50% | 2% | 9% |
| 2 с | 8% | 38% | ||
| > 3 с |
В зависимости от оборота компании указанные проценты могут превратиться в немалые деньги.
Ещё одно интересное исследование на эту тему, «Миллисекунды делают миллионы», — совместное исследование Google и Deloitte [23] — было опубликовано в 2020 году.
Измеряли время реальных загрузок страниц мобильных сайтов в секторах ретейла, путешествий (travel), люксовых товаров и лидогенерации. Исследование показало, что улучшение скорости мобильного сайта всего на 0,1 секунды приводило к росту конверсии в ретейле на 8,4% (и росту среднего чека на 9,2%), а в сфере путешествий — на 10,1%.
Поиск зависимости типа «физические параметры -> деньги» не такая простая задача. Например, в таблице 2 все данные, кроме данных Amazon, приведены для зависимости «время -> конверсия», т.е. как влияет задержка или её отсутствие на действия пользователя на сайте. Но это не деньги! Точно так же, как BGP-таблица — это отнюдь не реальный маршрут пакетов.
Для того, чтобы найти зависимость дохода/убытков от временных задержек, нужно «протащить» действия пользователей и, например, рекламные кампании (их идентификаторы) через расчётную систему. В вебе это делается через механизм cookies, а для сведения результатов измерений различных протоколов и данных разных логов, например, веб и DNS, это зачастую делают через так называемые wildcard-домены и выпуск для них TLS-сертификатов.
А теперь вернёмся к цифровым платформам, упомянутым в государственных программах. Именно к ним все приведённые выше измерения задержек имеют прямое отношение. Для классификации платформ можно использовать таблицу 3.
Таблица 3. Цифровые платформы
| Тип платформы | Примеры | Что измеряют в первую очередь |
|---|---|---|
| Транзакционные (Marketplaces) | Amazon, Wildberries, Airbnb, «Яндекс Маркет» | GMV (общий объём товарооборота), Take Rate (комиссия платформы), конверсия воронки покупки. |
| Инновационные / Технологические | AWS, Yandex Cloud, iOS, Android, Kubernetes | Uptime (99,99%), latency API, количество активных разработчиков, объём потреблённых ресурсов. |
| Контентные и социальные | YouTube, VK, Telegram, Spotify | DAU (Daily Active Users) и MAU (Monthly Active Users), время сессии (Time Spent), виральность (коэффициент Шарра) — эффективность программ типа «приведи друзей», CPM (стоимость тысячи показов рекламы). |
| Интеграционные (B2B / Industrial) | Salesforce, «1С:Предприятие», промышленный IoT | Скорость адаптации (onboarding) клиентов, API call success rate, снижение операционных затрат (OPEX) клиентов. |
Цифровые платформы — это хорошо и перспективно, но и о доходах провайдеров подключения к интернету (ISP — Internet Service Provider) забывать тоже не стоит.
Одна из популярных моделей биллинга ISP — это модель 95-го перцентиля. Это фактически международный стандарт тарификации интернет-канала для B2B-клиентов (дата-центров, провайдеров, крупных сайтов), который отсекает 5% самых высоких пиков трафика в месяце и выставляет счёт по наибольшему значению из оставшихся 95%.
Провайдер замеряет использование канала каждые 5 минут (288 измерений в сутки, 8640 в месяц), потом отбрасывает 5% самых высоких значений (пиковые всплески). Биллинг идет по оставшемуся максимальному значению.
До сих пор речь, главным образом, шла о доходах. А каковы расходы? Экономия средств достигается за счёт внедрения новых технологий (цифровизация бизнесов, цифровая трансформация и т.п. термины). Но основной статьёй расходов стала информационная безопасность.
Как измеряют страх
Глобально все измерения «страха» сводятся к защищённости трафика (подслушивание и подмена), безопасности маршрутизации, экспозиции уязвимостей и измерению мощности и частоты различных типов атак.
Защищённость трафика — это, в первую очередь, уровень внедрения TLS-сертификатов. Для национальной доменной зоны .ru такую статистику можно посмотреть, например, на сайте «Технического центра Интернет» [24]. Методика измерений и отдельные аспекты статистики использования были представлены в статье Александра Венедюхина «Анализ информации TLS-сертификатов оконечных узлов и меток времени (SCT) для российских логов Certificate Transparency», опубликованной в журнале «Интернет изнутри» № 23 в прошлом году [25].
Безопасность маршрутизации — это внедрение технологии RPKI (Resource Public Key Infrastructure или инфраструктура открытых ключей для интернет-ресурсов). Статистику RPKI можно посмотреть, например, на сайте CloudeFlare (рисунок 3).
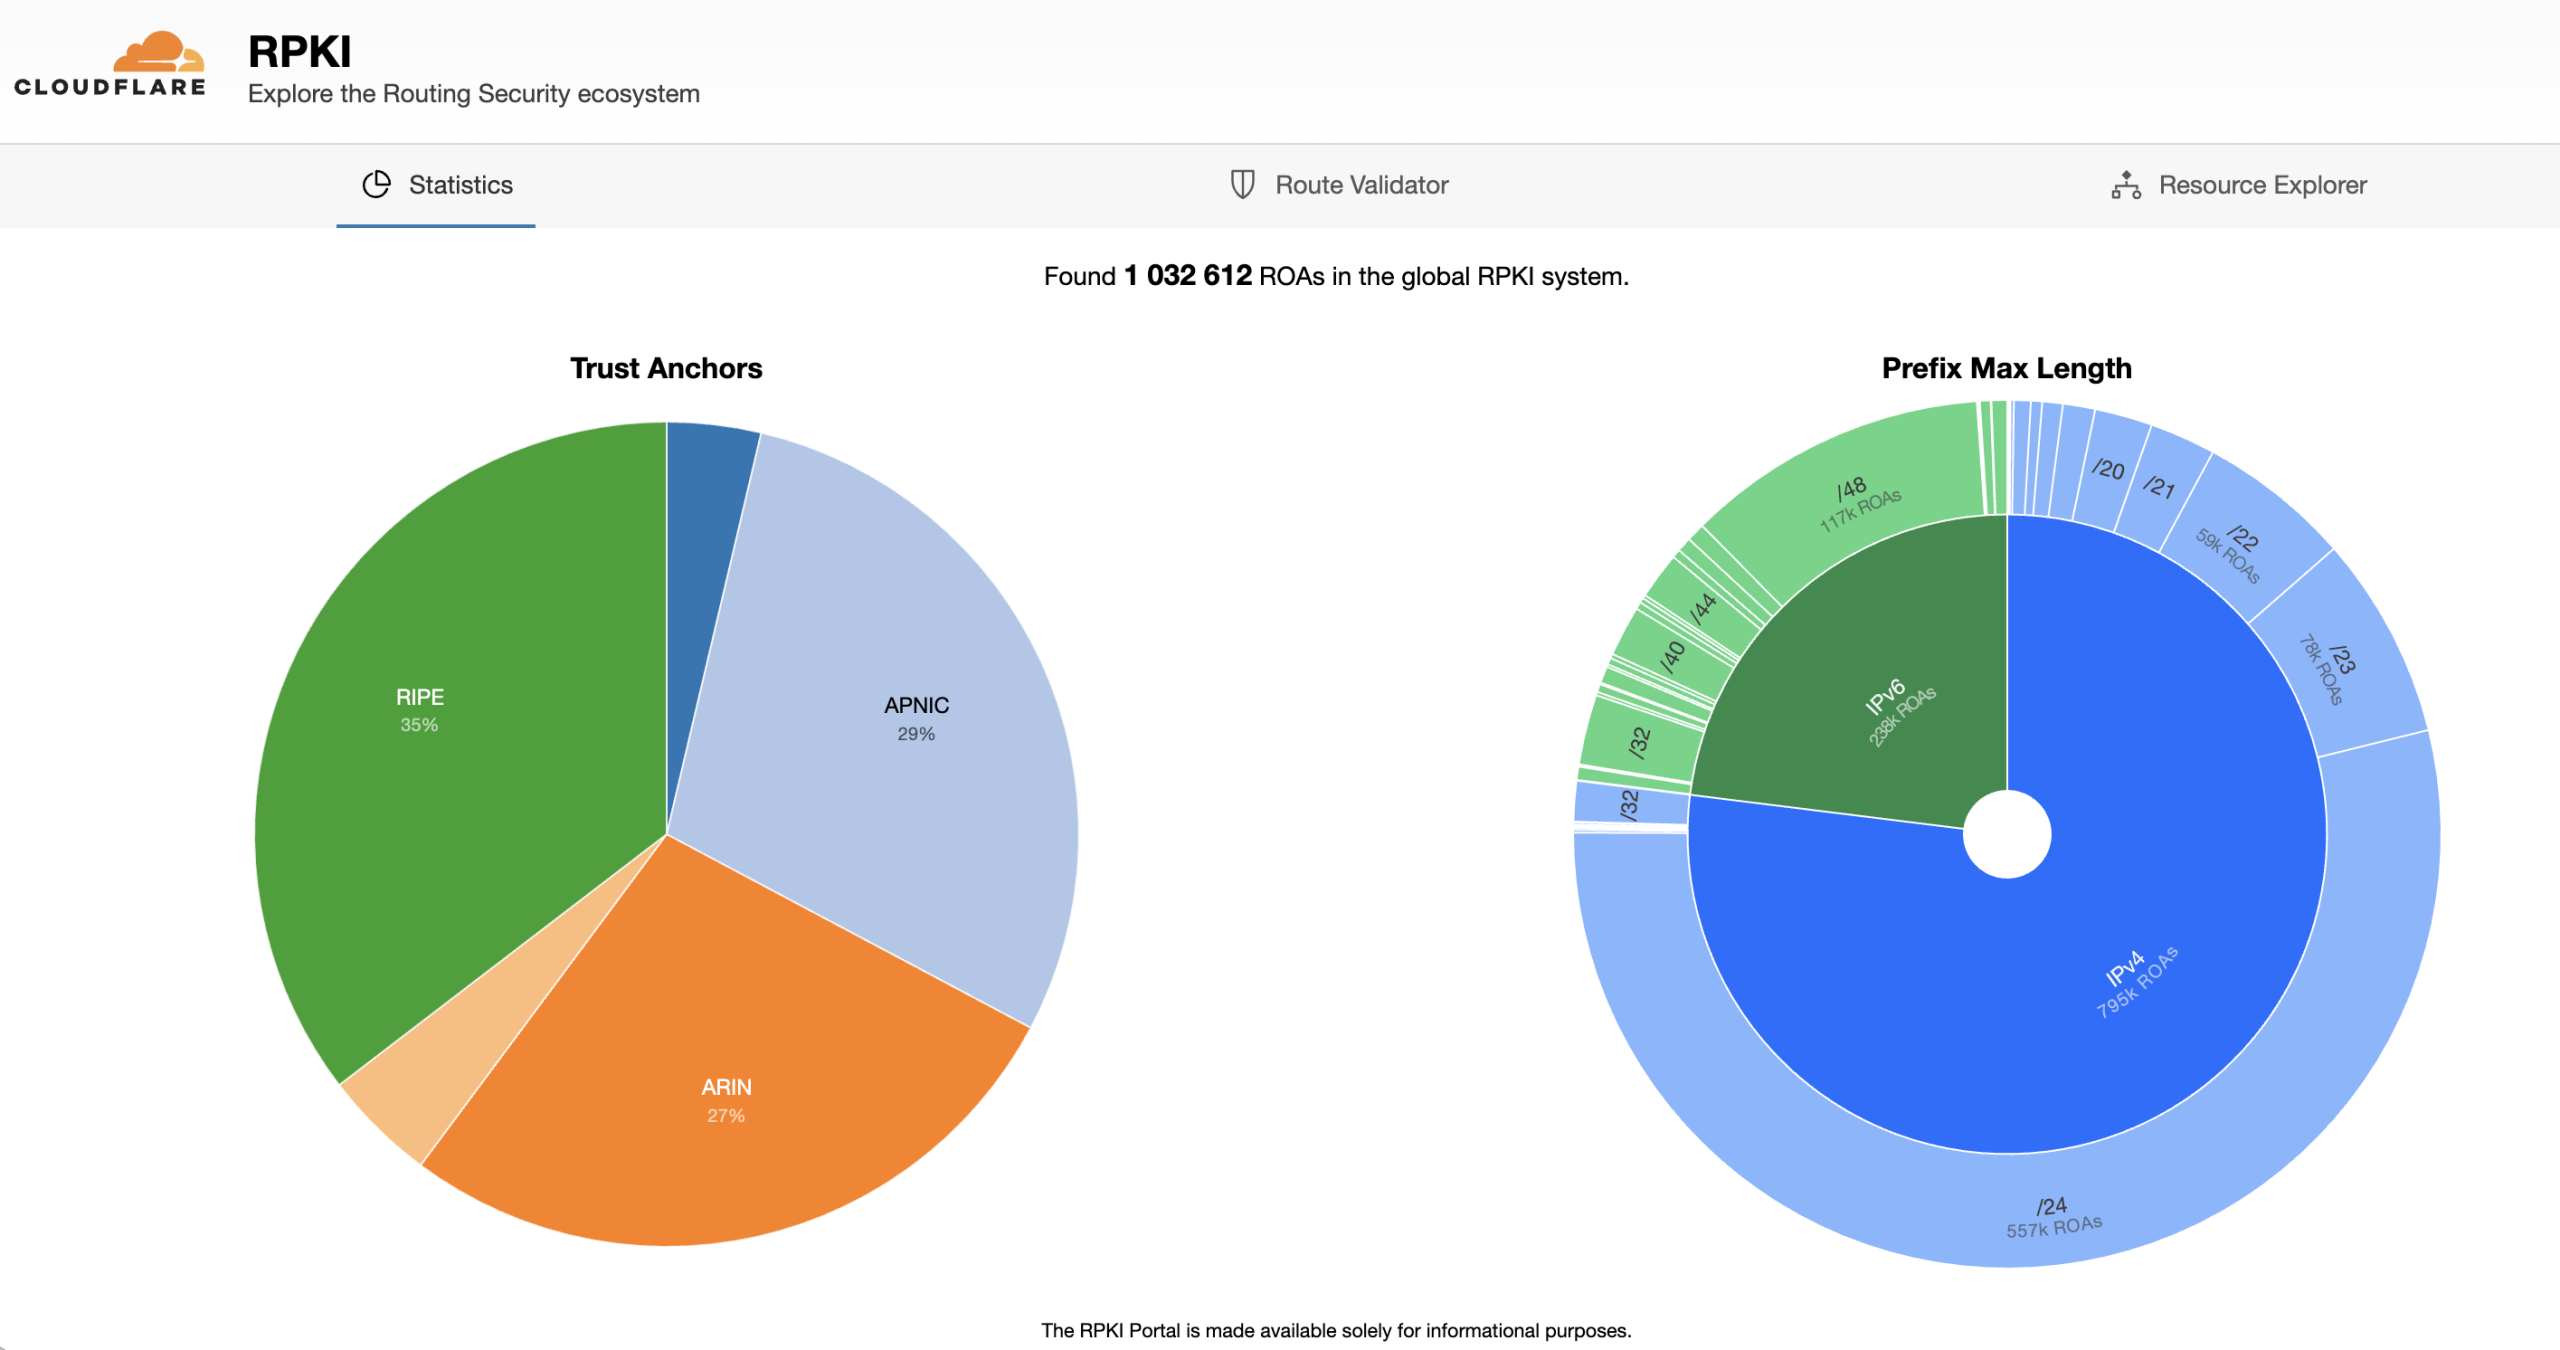 Рис. 3. Статистика RPKI.
Отчёты о сканировании информационных ресурсов Интернета на предмет уязвимостей можно найти на сайтах Национальной базы данных уязвимостей США (NVD) [26] или Банка данных угроз безопасности информации (БДУ ФСТЭК) [27] (рисунок 4).
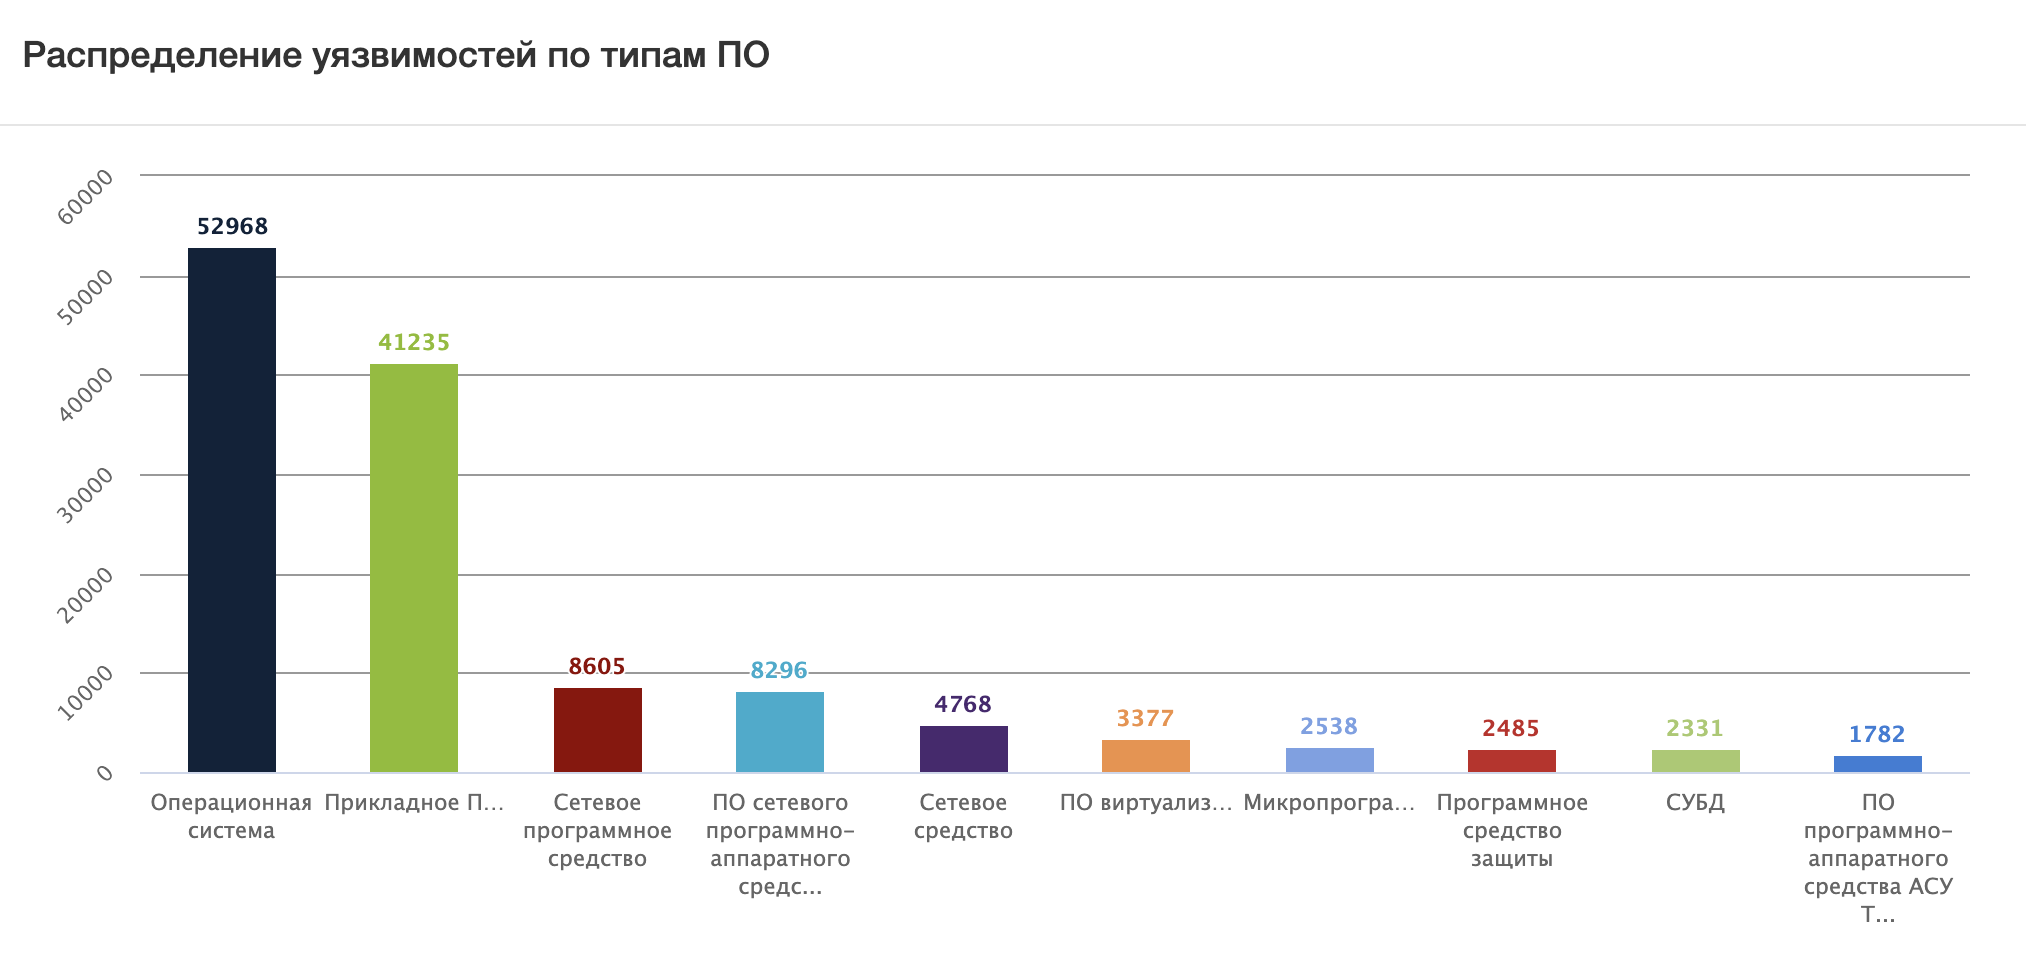 Рис. 4. Распределение уязвимостей по типам программного обеспечения.
Динамику количества уязвимостей можно посмотреть на сайте NVD (рисунок 5). Каждая уязвимость помечена числовым кодом CWE (Common Weakness Enumeration).
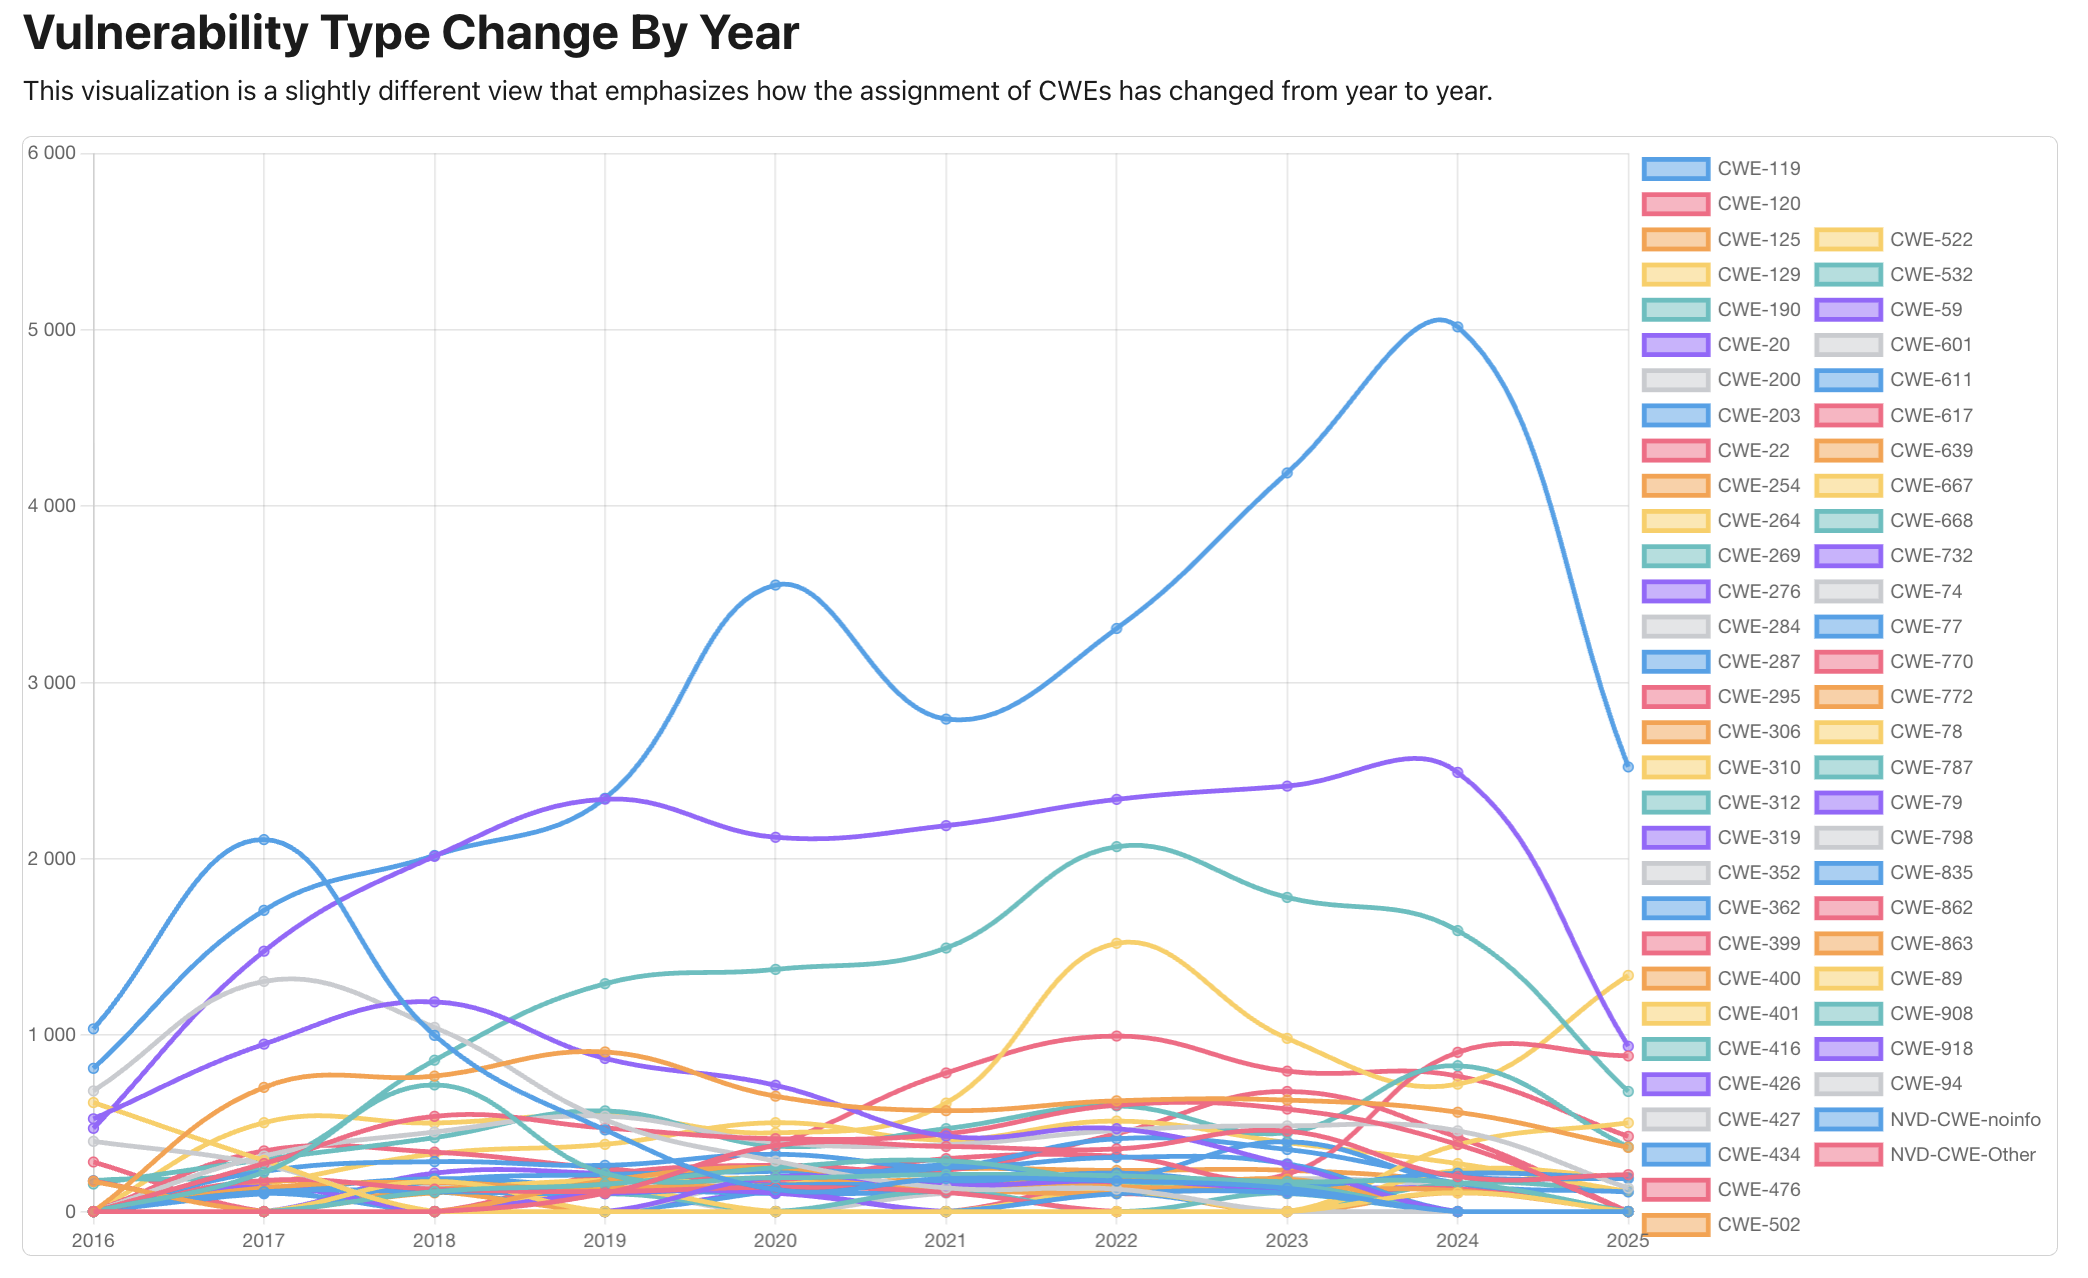 Рис. 5. Динамика обнаружения уязвимостей.
В доменной индустрии принято выделять не столько безопасность, сколько репутацию доменов (доменных зон). В российских национальных доменных зонах этим вопросам посвящён, например, проект «Нетоскоп» [28]. Он был запущен Координационным центром доменов .RU/.РФ (КЦ — cctld.ru) в 2012 году.
К слову сказать, мировое сообщество в лице ICANN дозрело до аналогичного проекта только в сентябре 2025 (проект Domain Metrica). До этого в 2017 году ICANN запустила исследовательский проект DAAR, но он не содержал «изюминки» «Нетоскопа» — агрегации доменов по признаку принадлежности к одному аккаунту в базах данных регистраторов доменов. В Domain Metrica это свойство появилось, что позволяет проактивно ставить на мониторинг «спящие» домены, которые могут быть задействованы в случае блокировки доменов, уличённых в распространении фишинга, вредоносного ПО, управления ботнетами и (с некоторыми оговорками) спама.
Подводя черту
Интернет как явление можно измерять. Измерять различными способами и различными инструментами. Делать это можно из альтруистических соображений или из меркантильного интереса. Учитывая глубокое проникновение Интернета во все сферы нашей жизни, второй мотив превалирует.
Технические измерения Интернета — это инструмент профессионалов-инженеров. Рейтинги — инструмент маркетинга. Номинационные и интервальные шкалы — инструмент, заложенный в контракты. Анализ трафика — инструмент для обеспечения информационной безопасности. И это далеко не полный перечень различных типов измерений и целей их проведения.
Измерения в Интернете и Интернета — это всегда эксперимент, даже когда эти измерения носят регулярный характер по ранее определённой методике. Каждый раз необходимо повторять стандартные шаги, описанные в теории проведения эксперимента:
- Определить цель и вид эксперимента (цель и вид могут «плыть», т.е. видоизменяться в зависимости от исполнителя и текущей возможности проведения).
- Уточнить условия проведения измерений (например, появление новых блокировок или, наоборот, маршрутов).
- Обратить внимание на списки входных и выходных параметров (возможно, появились новые зависимости или какие-то параметры стали независимыми).
- Проверить, сохранилась ли адекватность выбранной математической модели (на различных этапах жизненного цикла модель может изменяться — исчерпали пространство адресов IPv4, например).
- Определиться с точностью измерений (одно дело — определить годовую тенденцию, а другое — дать прогноз с учётом циклических месячных/недельных/суточных колебаний).
- Строго придерживаться плана проведения измерений, чтобы добиться повторяемости условий проведения — только в этом случае результаты измерений можно будет сравнивать (они должны ложиться в выбранную шкалу).
- Выбрать методику обработки результатов, чтобы они были статистически значимыми (для номинационных шкал это столь же важно, как и для интервальных, например, в случае Downdetector).
- В заключении необходимо дать объективную и непредвзятую оценку (очень часто вину за неполадки списывают на ТСПУ или НСДИ. Например, 11 октября 2026 года была проведена ротация ключей в корневой зоне DNS, и у тех провайдеров, где резолверы не подхватили автоматическую замену ключа и остались на старых ключах, DNSSEC перестал работать. НСДИ и её резолверы в данном случае к самой проблеме валидации DNSSEC отношения не имели).
Всё в первом приближении достаточно просто и одновременно довольно сложно. Но ведь именно этому учит высшая школа.
Список литературы:
[1] Под редакцией Грицанова А.А. Новейший философский словарь. б.м.: Книжный дом, 2003. ISBN 985-428-636-3.
[2] History of Ping. [В Интернете] Joseph Scott, 13 10 2014 г. [Цитировано: 25.10.2026 г.] https://josephscott.org/blog/2014/10/history-of-ping-2/
[3] Postel, J. RFC 792% STD 5% Internet Control Message Protocol. RFC EDITOR. [В Интернете] 9 1981 г. [Цитировано: 25.10.2026 г.] https://www.rfc-editor.org/info/rfc792/
[4] The creation of TRACEROUTE. reddit. [В Интернете] SyberSecWithHaikuInc, 8 2026 г. [Цитировано: 25.10.2026 г.] https://www.reddit.com/r/computerscience/comments/1vok2aj/the_creation_of_traceroute/
[5] Michael Richardson (mcr), Bill Fenner. TCPDUMP&Libpcap. [В Интернете] 1999 г. [Цитировано: 25.10.2026 г.] https://www.tcpdump.org/
[6] A Brief History Of Wireshark. Wireshark.org. [В Интернете] [Цитировано: 25.10.2026 г.] https://www.wireshark.org/docs/wsug_html_chunked/ChIntroHistory.html
[7] Harrestien, Ken. RFC 812% NICNAME/WHOIS. RFC EDITOR. [В Интернете] 1 Март 1982 г. [Цитировано: 25.10.2026 г.] https://www.rfc-editor.org/info/rfc812/
[8] G. Almes, S. Kalidindi, M. Zekauskas. RFC 2679: AOne-way Delay Metric for IPPM. RFC EDITOR. [В Интернете] September 1999 г. [Цитировано: 26.10.2026 г.] https://www.rfc-editor.org/info/rfc2679/
[9] G. Mirsky, G. Jun, H. Nydell, R. Foote. RFC 8762: Simple Two-Way Active Measurement Protocol. RFC EDITOR. [В Интернете] March 2020 г. [Цитировано: 226.10.2026 г.] https://www.rfc-editor.org/info/rfc8762/
[10] T. Zseby, M. Molina, N. Duffield, S. Niccolini, F. Raspall. RFC 5475: Sampling and Filtering Techniques for IP Packet Selection. RFC EDITOR. [В Интернете] March 2009 г. [Цитировано: 26.10.2026 г.] https://www.rfc-editor.org/info/rfc5475/
[11] B. Claise, Ed., A. Johnson, J. Quittek. RFC 5476: Packet Sampling (PSAMP) Protocol Specifications. RFC EDITOR. [В Интернете] March 2009 г. [Цитировано: 26.10.2026 г.] https://www.rfc-editor.org/info/rfc5476/
[12] S. Bradner, J. McQuaid. RFC 2544: Benchmarking Methodology for Network Interconnect Devices. RFC EDITOR. [В Интернете] March 1999 г. [Цитировано: 26.10.2026 г.] https://www.rfc-editor.org/info/rfc2544/
[13] H. Schulzrinne, S. Casner, R. Frederick, V. Jacobson. RFC 3550: STD 64: RTP: A Transport Protocol for Real-Time Applications. RFC EDITOR. [В Интернете] July 2003 г. [Цитировано: 26.10.2026 г.] https://www.rfc-editor.org/info/rfc3550/
[14] J. Scudder, Ed., R. Fernando, S. Stuart. RFC 7854: BGP Monitoring Protocol (BMP). RFC EDITOR. [В Интернете] June 2016 г. [Цитировано: 26.10.2026 г.] https://www.rfc-editor.org/info/rfc7854/
[15] J. Iyengar, Ed., M. Thomson, Ed. RFC 9000: QUIC: A UDP-Based Multiplexed and Secure Transport. RFC EDITOR. [В Интернете] May 2021 г. [Цитировано: 26.10.2026 г.] https://www.rfc-editor.org/info/rfc9000/
[16] Morton, A. RFC 7799: Active and Passive Metrics and Methods (with Hybrid Types In-Between). RFC EDITOR. [В Интернете] May 2016 г. [Цитировано: 26.10.2026 г.] https://www.rfc-editor.org/info/rfc7799/
[17] Root Server System Advisory Committee (RSSAC). RSSAC047 | RSSAC Advisory on Metrics for the DNS Root Servers and the Root Server System. ICANN.org. [В Интернете] 12 March 2020 г. [Цитировано: 26.10.2026 г.] https://itp.cdn.icann.org/en/files/root-server-system-advisory-committee-rssac-publications/rssac-047-12mar20-en.pdf
[18] APNIC Labs. V6/V4 RTT Comparison by country (ms). Stats.labs.apnic.net. [В Интернете] 26 October 2026 г. [Цитировано: 26.10.2026 г.] https://stats.labs.apnic.net/v6perf
[19] Page, Lawrence. Method for node ranking in a linked database. Google Patents. [В Интернете] 4 September 2001 г. [Цитировано: 26.10.2026 г.] https://patents.google.com/patent/US7058628B1/en
[20] Министерство цифрового развития (Минцифры). Национальная программа «Цифровая экономика Российской Федерации». digital.gov.ru. [В Интернете] 31 Июль 2017 г. [Цитировано: 26.10.2026 г.] https://digital.gov.ru/target/naczionalnaya-programma-czifrovaya-ekonomika-rossijskoj-federaczii
[21] Национальный проект «Экономика данных и цифровая трансформация государства». digital.gov.ru. [В Интернете] 7 Май 2025 г. [Цитировано: 26.10.2026 г.] https://digital.gov.ru/target/naczionalnyj-proekt-ekonomika-dannyh-i-czifrovaya-transformacziya-gosudarstva
[22] Tencent Cloud Community. The Real Impact of Latency on Conversion Rates: Why Every 100ms Matters for Your Business. trancentcloud.com. [В Интернете] [Цитировано: 26.10.2026 г.] https://www.tencentcloud.com/techpedia/143892
[23] Deloitte.Digital. Milliseconds make Millions. Thinkwithgoogle.com. [В Интернете] 2020 г. [Цитировано: 26.10.2026 г.] https://www.thinkwithgoogle.com/_qs/documents/9757/Milliseconds_Make_Millions_report_hQYAbZJ.pdf
[24] Технический Центр Интернет. Статистика TLS. Домены России. [В Интернете] 26 Октябрь 2026 г. [Цитировано: 26.10.2026 г.] https://statdom.ru/tld/ru/report/certscount/#36
[25] Анализ информации TLS-сертификатов оконечных узлов и меток времени (SCT) для российских логов Certificate Transparency. Александр Венедюхин, Павел Якубов. Москва: «Интернет изнутри», Т. 23.
[26] National Institute Of Standards and Technology. National Vulnerability Database. nvd.nist.gov. [В Интернете] 26 October 2026 г. [Цитировано: 26.10.2026 г.] https://nvd.nist.gov/
[27] ФСТЭК России. Банк данных угроз безопасности информации. Банк данных угроз безопасности информации. [В Интернете] 26 Октябрь 2026 г. [Цитировано: 26.10.2026 г.] https://bdu.fstec.ru/charts
[28] Координационный Центр Национального домена Сети Интернет. Нетоскоп. Нетоскоп. [В Интернете] 2013 — 2026 г. [Цитировано: 26.10.2026 г.] https://netoscope.ru/
[29] Postel, J. RFC792. [В Интернете] ISI, 981 г. https://www.rfc-editor.org/info/rfc792/